
Proton บริษัทที่เชี่ยวชาญด้านความเป็นส่วนตัวออนไลน์ เพิ่งเปิดเผยว่าพบข้อมูลเข้าสู่ระบบ (credentials) ที่ถูกขโมยถึง 300 ล้านรายการบนดาร์กเว็บในปี 2025 เพียงปีเดียว และเกือบครึ่งหนึ่งมาพร้อมรหัสผ่านที่สามารถใช้งานได้จริง ข้อมูลนี้เผยให้เห็นว่าอาชญากรไซเบอร์กำลังซื้อขายข้อมูลส่วนตัวของผู้ใช้งานทั่วโลกอย่างมหาศาลในตลาดมืด
อะไรเกิดขึ้น และ Proton ทำอะไร
Proton เปิดตัวแพลตฟอร์มใหม่ชื่อ Data Breach Observatory เป็นเครื่องมือฟรีและเปิดให้สาธารณะใช้ได้ที่จะติดตามและเปิดเผยข้อมูลการรั่วไหลของข้อมูล (data breach) แบบเรียลไทม์ โดยดึงข้อมูลมาจากแหล่งที่มาโดยตรง นั่นคือตลาดมืดบนดาร์กเว็บที่อาชญากรกำลังซื้อขายข้อมูลที่ถูกขโมยกัน แทนที่จะรอให้บริษัทที่ถูกเจาะข้อมูลออกมาประกาศเอง Proton เลือกที่จะไปค้นหาข้อมูลเองจากแหล่งที่อาชญากรนำข้อมูลมาแลกเปลี่ยนกัน
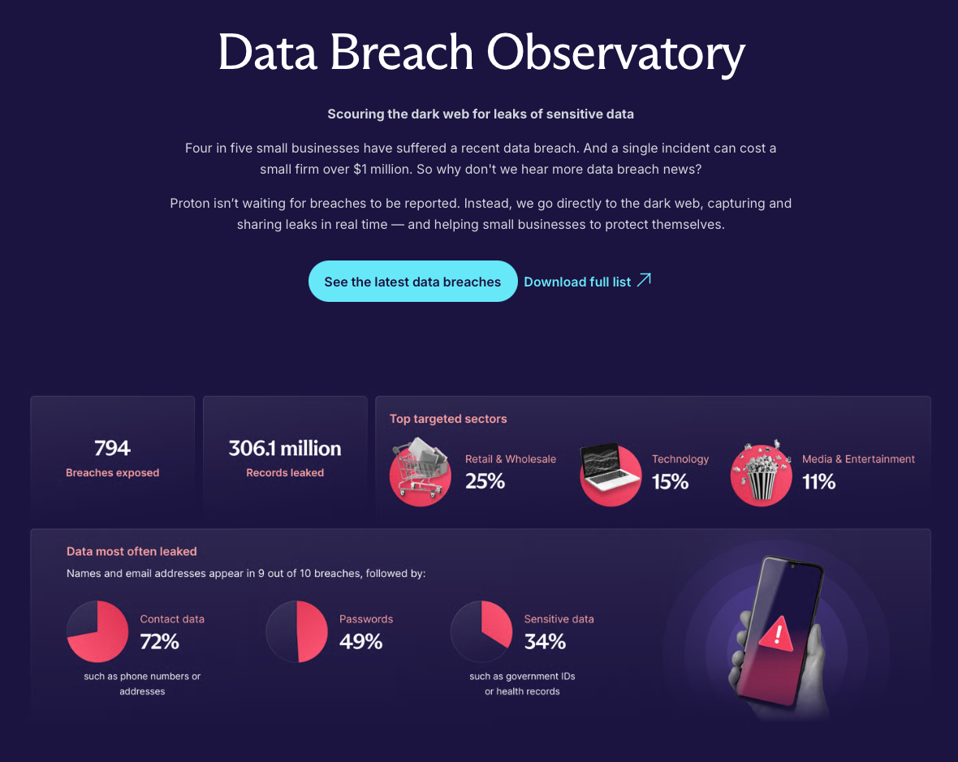
จากการสำรวจของ Proton ในปี 2025 จนถึงตอนนี้ มีเหตุการณ์ breach ที่ตรวจสอบได้ถึง 794 เหตุการณ์ จากบริษัทที่สามารถระบุตัวตนได้ ทำให้ข้อมูลส่วนตัวรั่วไหลไปมากกว่า 300 ล้านรายการ ถ้ารวมชุดข้อมูลที่เป็น compilation (รวบรวมจากหลาย breach) ด้วยแล้ว ตัวเลขจริงจะสูงถึง 1,571 เหตุการณ์ และมีข้อมูลนับร้อยพันล้านรายการ
ใครเป็นเป้าหมายหลัก และสูญเสียอะไรบ้าง
ข้อมูลจาก Data Breach Observatory เผยว่า SMB (ธุรกิจขนาดเล็กและกลาง) ที่มีพนักงาน 1-249 คน คิดเป็น 71% ของเหตุการณ์ breach ทั้งหมด เหตุผลก็คือธุรกิจเหล่านี้มักมีระบบรักษาความปลอดภัยที่อ่อนแอกว่าบริษัทใหญ่ ทำให้แฮ็กเกอร์เข้าถึงง่ายกว่า แม้จะได้เงินไม่มากเท่าองค์กรขนาดใหญ่
อุตสาหกรรมที่ถูกโจมตีมากที่สุดคือ ธุรกิจค้าปลีก (Retail) ที่ 25.3%, รองลงมาเป็น เทคโนโลยี 15% และ สื่อ/บันเทิง 10.7%
ข้อมูลที่รั่วไหลบ่อยที่สุดมีดังนี้:
- อีเมล: พบใน 100% ของเหตุการณ์ breach
- ชื่อ-นามสกุล: 90%
- ข้อมูลการติดต่อ (เบอร์โทร ที่อยู่): 72%
- รหัสผ่าน: 49%
- ข้อมูลส่วนตัวสำคัญ เช่น เลขบัตรประชาชน ประวัติสุขภาพ: 34%
Eamonn Maguire ผู้อำนวยการฝ่ายวิศวกรรมและ AI/ML ของ Proton กล่าวว่า “การรับแจ้งเตือนทันทีเมื่อข้อมูลของคุณถูกเจาะเป็นสิ่งสำคัญที่จะช่วยปกป้องบัญชี ป้องกันการขโมยตัวตน และลดความเสียหายทางการเงิน”
วิธีใช้งานและประโยชน์สำหรับผู้ใช้ทั่วไป
Data Breach Observatory เป็นแพลตฟอร์มสาธารณะที่ทุกคนเข้าถึงได้ฟรี ผู้ใช้สามารถค้นหาข้อมูลการรั่วไหลตาม:
- วันที่เกิด breach
- จำนวนข้อมูลที่รั่วไหล
- ประเภทของข้อมูลที่ถูกโจรกรรม
- ประเทศ ชื่อบริษัท
- อุตสาหกรรมและขนาดของบริษัท
สำหรับผู้ใช้ที่เป็นสมาชิกแบบจ่ายเงินของ Proton จะได้ฟีเจอร์เพิ่มเติมคือ Dark Web Monitoring ที่จะแจ้งเตือนทันทีเมื่อพบว่าอีเมลหรือข้อมูลส่วนตัวของคุณรั่วไหลบนดาร์กเว็บ ระบบจะบอกด้วยว่าต้องดำเนินการอะไรบ้าง เช่น ถ้าเป็นการรั่วไหลของรหัสผ่านแบบ plaintext หรือ hash ที่อ่อนแอ (เช่น MD5) จะแสดงสถานะสีแดง ซึ่งหมายความว่าต้องเปลี่ยนรหัสผ่านทันที
Proton ร่วมมือกับ Constella Intelligence ซึ่งมีการเข้าถึงข้อมูลที่ถูกขายบนดาร์กเว็บ เพื่อตรวจจับและรายงาน breach ใหม่ๆ ที่เกิดขึ้น
ข้อควรระวังและสิ่งที่ควรทำตอนนี้
แม้ Proton จะจับตาดูดาร์กเว็บอยู่ แต่ก็มีหลาย breach ที่ยังไม่ถูกรายงานหรือไม่ถูกค้นพบ บางบริษัทอาจไม่ต้องเปิดเผยตามกฎหมาย หรือกลัวว่าชื่อเสียงจะเสียหาย นั่นหมายความว่าข้อมูลของเราอาจรั่วไหลแล้วโดยที่เราไม่รู้ตัว
- ตรวจสอบว่าข้อมูลของคุณรั่วไหลหรือไม่ผ่าน Data Breach Observatory หรือบริการ Dark Web Monitoring
- ใช้รหัสผ่านที่ไม่ซ้ำกัน สำหรับทุกบัญชี ห้ามใช้รหัสผ่านเดียวกันหมด
- เปิดใช้ Two-Factor Authentication (2FA) ทุกบัญชีที่มีให้
- เริ่มใช้ Passkey แทนรหัสผ่านเมื่อเป็นไปได้
- ใช้อีเมล alias หรืออีเมลชั่วคราวเมื่อสมัครบริการใหม่ๆ เพื่อไม่ให้อีเมลหลักรั่วไหล
ข้อมูลจาก Proton ยังเตือนว่าค่าเฉลี่ยของความเสียหายจาก data breach คือ 4.88 ล้านดอลลาร์ สำหรับธุรกิจทั่วไป ส่วนธุรกิจขนาดเล็กอาจเสียหายหลักแสนดอลลาร์ ซึ่งอาจทำให้ต้องปิดกิจการได้เลย
แนวโน้มในอนาคตและความหมายต่อไทย
การที่ Proton เปิดตัว Data Breach Observatory นี้ ถือเป็นการสร้างความโปร่งใสในวงการความมั่นคงปลอดภัยไซเบอร์ ที่ไม่ต้องพึ่งพาการเปิดเผยข้อมูลจากองค์กรที่ถูก breach เอง ในอนาคตอาจมีเครื่องมือคล้ายๆ กันเกิดขึ้น และกฎหมายในหลายประเทศอาจต้องปรับให้เข้มงวดกับการบังคับให้บริษัทรายงาน breach อย่างโปร่งใส
สำหรับประเทศไทย ซึ่งมี PDPA (พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล) บังคับใช้อยู่แล้ว ธุรกิจไทยควรให้ความสำคัญกับการรักษาความปลอดภัยของข้อมูลลูกค้ามากขึ้น โดยเฉพาะ SME ที่เป็นเป้าหมายหลักของแฮ็กเกอร์ การใช้เครื่องมืออย่าง Data Breach Observatory เพื่อตรวจสอบว่าบริษัทในอุตสาหกรรมเดียวกันถูก breach อย่างไร จะช่วยให้วางแผนป้องกันได้ตรงจุดมากขึ้น
ศัพท์เทคนิคที่ควรรู้
Dark Web: ส่วนของอินเทอร์เน็ตที่ซ่อนอยู่และไม่สามารถเข้าถึงได้ด้วยเบราว์เซอร์ทั่วไป เป็นที่ที่อาชญากรไซเบอร์ซื้อขายข้อมูลที่ถูกขโมย
Data Breach: เหตุการณ์ที่ข้อมูลส่วนตัวหรือข้อมูลสำคัญรั่วไหลออกจากระบบไปสู่บุคคลที่ไม่ได้รับอนุญาต อาจเกิดจากการถูกแฮ็กหรือความประมาทของบริษัท
Credentials: ข้อมูลที่ใช้เข้าสู่ระบบ เช่น ชื่อผู้ใช้ (username) และรหัสผ่าน (password)
Two-Factor Authentication (2FA): การยืนยันตัวตนสองชั้น โดยนอกจากรหัสผ่านแล้วยังต้องใช้วิธีอื่นเพิ่มเติม เช่น รหัส OTP ที่ส่งมาทางมือถือ
Passkey: เทคโนโลยีใหม่ที่จะมาแทนที่รหัสผ่าน ใช้การยืนยันตัวตนแบบไบโอเมตริกซ์ (เช่น ลายนิ้วมือ ใบหน้า) ปลอดภัยกว่ารหัสผ่านแบบเดิม