
OpenAI เพิ่งประกาศเปิดตัว Aardvark ระบบ AI Agent ตัวใหม่ที่ออกแบบมาเพื่อทำหน้าที่เป็น “นักวิจัยด้านความปลอดภัย” ที่ทำงานอัตโนมัติ โดยขับเคลื่อนด้วยพลัง GPT-5 เมื่อวันที่ 29 ตุลาคม 2025 ที่ผ่านมา ปัจจุบันเปิดให้ทดลองใช้งานในรูปแบบ Private Beta แล้ว
อะไรคือ Aardvark และมันทำอะไรได้บ้าง
Aardvark เป็น AI Agent ที่ถูกสร้างขึ้นเพื่อแก้ปัญหาด้านความปลอดภัยของซอฟต์แวร์ โดยสามารถทำงานได้เหมือนนักวิจัยด้าน Security ตัวจริง ตั้งแต่การวิเคราะห์โค้ด ค้นหาช่องโหว่ ตรวจสอบความรุนแรง ไปจนถึงการเสนอวิธีแก้ไขปัญหา ซึ่งทั้งหมดนี้ Aardvark ทำได้เองอัตโนมัติตลอด 24 ชั่วโมง โดยไม่ต้องพึ่งเครื่องมือแบบดั้งเดิมอย่าง Fuzz Testing หรือ Software Composition Analysis เพียงอย่างเดียว
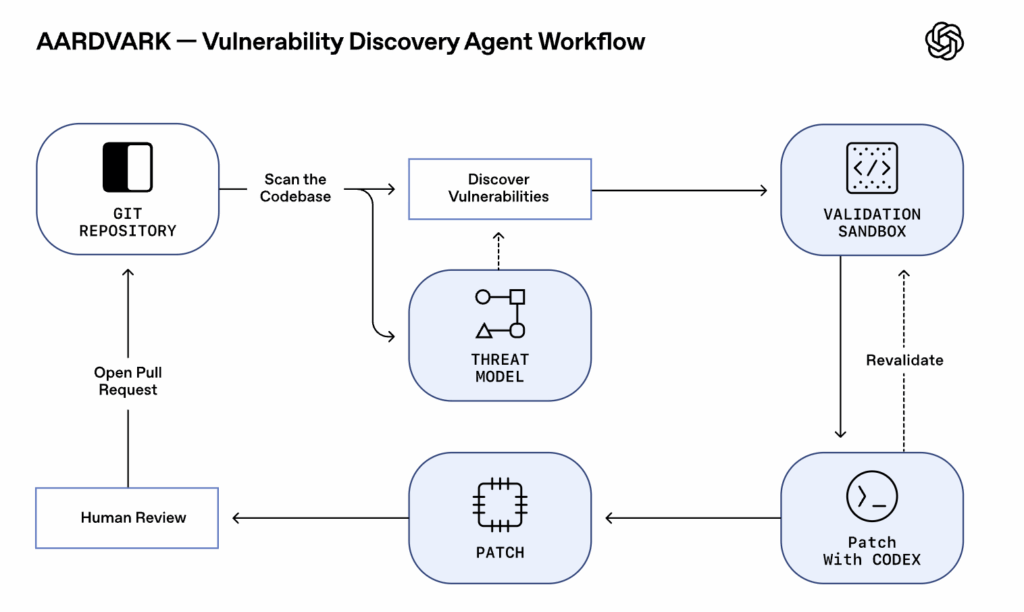
ระบบนี้เชื่อมต่อโดยตรงกับ GitHub Cloud และสามารถสแกน Repository ทั้งหมด วิเคราะห์บริบทของโค้ดเพื่อสร้าง Threat Model และติดตามตรวจสอบโค้ดใหม่ที่ถูก Commit เข้ามาอย่างต่อเนื่อง เมื่อพบช่องโหว่ Aardvark จะจำลองการโจมตีใน Sandbox เพื่อยืนยันว่าช่องโหว่นั้นใช้งานได้จริง จากนั้นจึงใช้ Codex Engine ของ OpenAI สร้าง Patch เพื่อแก้ไข และส่งให้มนุษย์เป็นผู้ตรวจสอบก่อนนำไปใช้
ทำไม Aardvark ถึงสำคัญตอนนี้
ทุกปีมีช่องโหว่ด้านความปลอดภัยใหม่ๆ ถูกค้นพบนับหมื่นรายการทั้งใน Enterprise และ Open-source Codebase ซึ่งเป็นภาระหนักสำหรับทีมพัฒนาและทีม Security ที่ต้องแข่งกับแฮกเกอร์เพื่อค้นหาและแก้ไขปัญหาให้ทันก่อนถูกโจมตี Aardvark เกิดมาเพื่อเปลี่ยนสมดุลนี้โดยให้ฝ่ายผู้ป้องกันมีเครื่องมือที่แข็งแกร่งขึ้น
OpenAI เองใช้ Aardvark เป็นเครื่องมือภายในองค์กรมาก่อน และได้รับ Feedback ที่ดีจาก Developer ว่าระบบนี้สามารถอธิบายปัญหาและแนะนำวิธีแก้ไขได้อย่างชัดเจน ซึ่งเป็นสัญญาณว่าพวกเขากำลังทำสิ่งที่มีความหมาย
ความสามารถและผลการทดสอบที่น่าประทับใจ
Aardvark ใช้เทคนิคการวิเคราะห์แบบหลายขั้นตอน ด้วย LLM-based Reasoning และเครื่องมือต่างๆ เพื่อทำความเข้าใจพฤติกรรมของโค้ดและระบุช่องโหว่ ในการทดสอบด้วย Benchmark Repositories Aardvark สามารถตรวจจับช่องโหว่ที่รู้จักและช่องโหว่สังเคราะห์ได้ถึง 92% ซึ่งถือเป็นอัตราความแม่นยำที่สูงมาก
ในช่วงการทดลองใช้งานจริง Aardvark ค้นพบและรายงานช่องโหว่หลายสิบรายการใน Open-source Projects โดยมี 10 รายการ ได้รับหมายเลข CVE (Common Vulnerabilities and Exposures) อย่างเป็นทางการ ซึ่งหมายความว่าเป็นช่องโหว่ที่จริงจังและได้รับการยอมรับในวงการ
นอกจากนี้ Aardvark ยังสามารถค้นหาปัญหาที่ซับซ้อนกว่าช่องโหว่ทั่วไป เช่น Logic Flaws (ข้อผิดพลาดทางตรรกะ), Incomplete Fixes (การแก้ไขที่ไม่สมบูรณ์), และ Privacy Issues (ปัญหาความเป็นส่วนตัว) OpenAI กล่าวว่าจากการทดสอบพบว่าประมาณ 1.2% ของ Commits มักจะมีบั๊กแฝงอยู่ ซึ่งการเปลี่ยนแปลงเล็กๆ เหล่านี้อาจส่งผลกระทบใหญ่ได้
ตัวอย่างการใช้งานจริง
OpenAI เองใช้ Aardvark กับ Codebase ภายในองค์กรและค้นพบช่องโหว่ที่ไม่เคยถูกสังเกตมาก่อน ซึ่งช่วยเพิ่มความมั่นใจด้านความปลอดภัยให้กับผลิตภัณฑ์ของพวกเขา
สำหรับ Open-source Community OpenAI ประกาศว่าจะให้บริการสแกนฟรีสำหรับโปรเจกต์ Open-source ที่เลือกไว้ (Non-commercial) เพื่อเสริมสร้างความแข็งแกร่งของ Software Supply Chain ของชุมชน ถือเป็นการ “ตอบแทนคืนกลับ” ให้กับวงการ Open-source
ข้อจำกัดและข้อควรระวัง
แม้ Aardvark จะมีความสามารถสูง แต่ปัจจุบันยังอยู่ในช่วง Private Beta เท่านั้น โดย OpenAI ยังไม่ได้ประกาศวันเปิดตัวอย่างเป็นทางการ
การเข้าร่วม Beta มีข้อกำหนดที่ค่อนข้างเข้มงวด ได้แก่ ต้องใช้ GitHub Cloud (github.com) เป็นหลัก หากทีมของคุณไม่ได้ใช้ GitHub จะไม่สามารถเข้าร่วมได้ในช่วงนี้ นอกจากนี้ผู้เข้าร่วมต้องยินยอมให้ Feedback และปฏิบัติตาม Terms of Service และ Product Policies ของ OpenAI
แม้ Aardvark จะเสนอ Patch อัตโนมัติ แต่การแก้ไขทั้งหมดยังต้องผ่านการตรวจสอบโดยมนุษย์ก่อนนำไปใช้งาน ซึ่งเป็นการป้องกันไม่ให้เกิดการเปลี่ยนแปลงที่ไม่ได้รับการยืนยัน
นอกจากนี้ Aardvark ยังไม่ได้เป็นเครื่องมือทดแทนทีม Security อย่างสมบูรณ์ แต่เป็น “พันธมิตร” ที่ช่วยเพิ่มประสิทธิภาพและขยายขีดความสามารถของทีมให้ทำงานได้มากขึ้นและเร็วขึ้น
ทางเลือกอื่นในตลาด
แม้ Aardvark จะเป็นเครื่องมือใหม่ที่น่าสนใจ แต่ในตลาดยังมีเครื่องมือด้าน Security อื่นๆ เช่น GitHub Advanced Security, Snyk, Checkmarx และ Veracode ซึ่งมีจุดเด่นและวิธีการทำงานที่แตกต่างกัน อย่างไรก็ตามสิ่งที่ทำให้ Aardvark โดดเด่นคือการใช้ GPT-5 และ Agentic Reasoning ที่ทำให้มันทำงานได้เหมือนนักวิจัย Security ตัวจริง ไม่ใช่แค่สแกนหาปัญหาอย่างง่าย
อธิบายศัพท์เทคนิคสั้นๆ
AI Agent – โปรแกรม AI ที่สามารถทำงานอัตโนมัติ วางแผน และตัดสินใจได้เองตามเป้าหมายที่กำหนด
GPT-5 – โมเดลภาษาขนาดใหญ่รุ่นล่าสุดของ OpenAI ที่มีความสามารถในการเข้าใจและสร้างข้อความได้แม่นยำและซับซ้อนยิ่งขึ้น
CVE (Common Vulnerabilities and Exposures) – ระบบหมายเลขอ้างอิงสากลสำหรับช่องโหว่ด้านความปลอดภัยที่ได้รับการยืนยันแล้ว
Patch – โค้ดหรือไฟล์แก้ไขที่ใช้ปิดช่องโหว่หรือแก้บั๊กในซอฟต์แวร์
Sandbox – สภาพแวดล้อมจำลองที่แยกออกมาเพื่อทดสอบโค้ดอย่างปลอดภัยโดยไม่กระทบระบบจริง
ทิศทางในอนาคตและโอกาสสำหรับประเทศไทย
การเปิดตัว Aardvark เป็นสัญญาณที่ชัดเจนว่า OpenAI กำลังขยับเข้าสู่วงการ Cybersecurity Tooling อย่างจริงจัง และนี่คือก้าวสำคัญในการทำให้ AI กลายเป็นพันธมิตรที่แท้จริงของนักพัฒนาในการป้องกันภัยคุกคามดิจิทัล
สำหรับวงการเทคโนโลยีในประเทศไทย การติดตามเทรนด์เครื่องมือ AI Security เช่น Aardvark จะช่วยให้องค์กรและ Developer ไทยสามารถเตรียมพร้อมและปรับตัวเพื่อรับมือกับภัยคุกคามที่เพิ่มมากขึ้น แม้ว่าปัจจุบันจะยังไม่มีข้อมูลว่า Aardvark จะรองรับการใช้งานในประเทศไทยหรือไม่ แต่การเรียนรู้และนำหลักการของเครื่องมือแบบนี้ไปประยุกต์ใช้กับโปรเจกต์ท้องถิ่น หรือการเข้าร่วม Open-source Community ที่ได้รับการสนับสนุนจาก Aardvark อาจเป็นโอกาสดีในการยกระดับมาตรฐานความปลอดภัยของซอฟต์แวร์ไทยให้ทัดเทียมระดับสากล